wg-easy:给 WireGuard 套一个网页管理面板
阅读时间: 大约 11 分钟
wg-easy:给 WireGuard 套一个网页管理面板
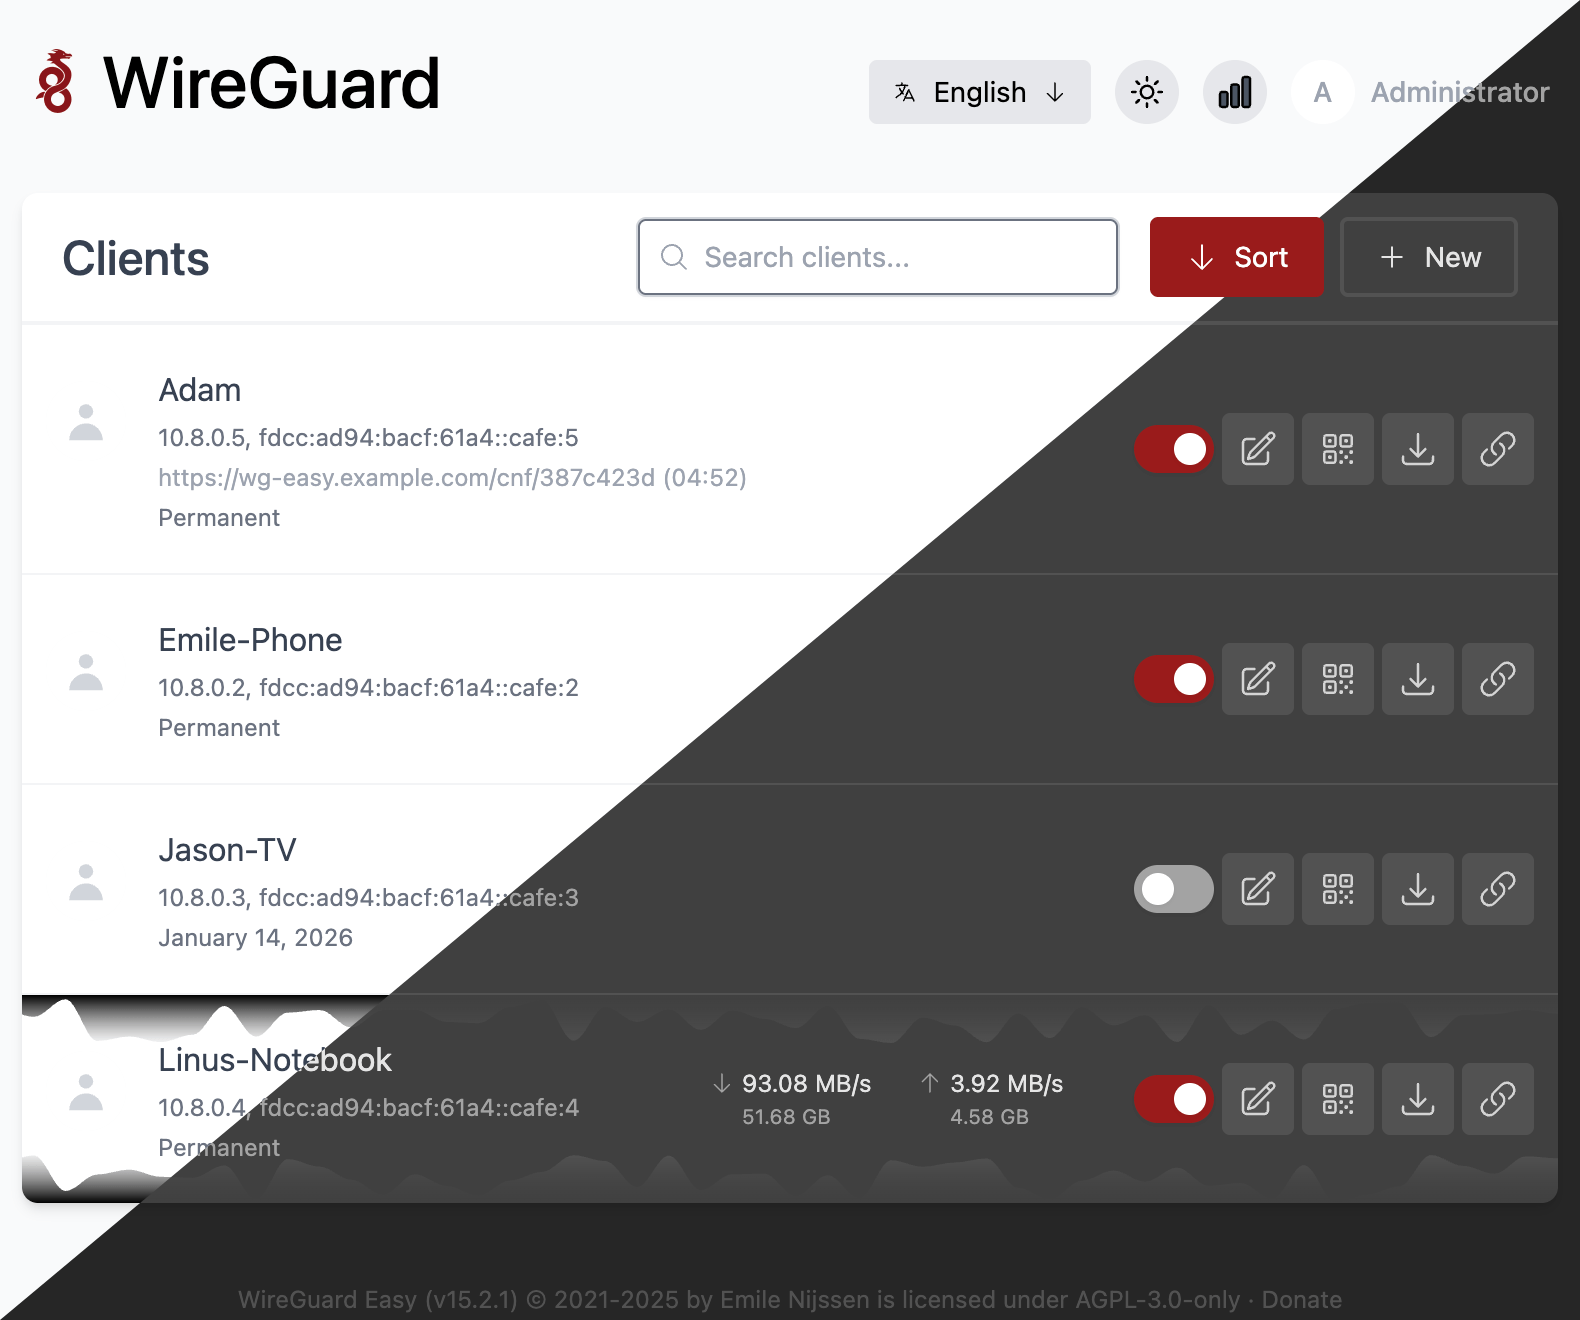
WireGuard 本身是一个设计极简、性能优秀的内核级 VPN,但它的管理界面只有文本配置文件:每加一个客户端,你要手动生成密钥、改 wg0.conf、分发配置、再重启接口。对个人用户和小团队来说,这层”手动运维”才是真正的门槛。wg-easy(全称 WireGuard Easy)由 Emile Nijssen 发起,当前由 kaaax0815 等维护,自我定位是”在任意 Linux 主机上安装和管理 WireGuard 最简单的方式”——它把 WireGuard 服务端和一个 Web 管理 UI 打包在一起。项目以 AGPL-3.0-only 协议开源,当前版本线为 v15.x(截图页脚标注 v15.2.1,文档站最新 v15.4.0),官方镜像累计拉取约 2800 万次,GitHub 约 27k star。
一、为什么需要它
原生 WireGuard 的配置文件是声明式的:你写一段 [Peer],客户端就有了。但这件事在”人”的维度上很繁琐——你的家人、同事不是运维,他们不会手撸密钥;你也不想每次新增一台手机就 SSH 上服务器改配置。wg-easy 把这一切变成网页上的”+ New”按钮:填个名字、点生成、扫码导入手机。它解决的不是加密协议问题,而是把”管 N 个 peer”这件事从命令行搬到了表单。
二、它是什么
wg-easy 不是 VPN 服务商,也不是一个独立的协议。它是一个跑在你自己主机上的管理面板:前端是 Web UI,后端调用本机的 WireGuard 工具来增删 peer、读写配置、读取实时握手与流量。官方 README 列的功能包括:客户端的增删改查与启停、显示客户端二维码、下载客户端配置、在线客户端统计、每个已连接客户端的 Tx/Rx 流量图、Gravatar 头像、自动明暗主题、多语言、一次性配置链接、客户端到期时间、Prometheus 指标、IPv6 与 CIDR 支持、2FA、按客户端做防火墙过滤(依赖 iptables),以及 OIDC 登录(Google、GitHub、Authelia、Authentik 等)。
三、技术机制与部署依赖
从架构上看,wg-easy 本身是一个 Node.js(pnpm 构建)应用,官方推荐的部署方式是 Docker Compose。它并不”魔法地”提供 VPN,而是依赖宿主机具备以下条件(据官方 Getting Started):
- 一台你能自己管理的 Linux 主机;
- 一个域名或公网 IP;
- 支持 x86_64 或 arm64 架构;
- 已安装容器运行时(Docker 或 Podman);
- 容器需要
NET_ADMIN能力与/dev/net/tun,并能加载 WireGuard 内核模块。
官方镜像发布在两个仓库:GitHub Container Registry(ghcr.io/wg-easy/wg-easy)与 Codeberg Container Registry(后者主打 IPv6 支持)。标签约定上,15 跟踪大版本最新次要版(官方推荐用于生产),15.0.0 锁定具体版本不再变动,edge 是 master 滚动构建。Web UI 官方建议放在 HTTPS 反向代理(Caddy / Traefik)后面访问;文档也单独提供了”无反向代理”的玩法,但那属于进阶、需自行权衡安全。
四、关键数据与口径
| 项目 | 官方口径 |
|---|---|
| 协议 | AGPL-3.0-only |
| 当前版本线 | v15.x(文档站最新 v15.4.0) |
| 官方镜像拉取 | 约 2800 万次(README badge) |
| 主机要求 | 自行管理的 Linux 主机、域名或公网 IP、x86_64/arm64 |
| 运行方式 | Docker / Podman(开发需 Node LTS + corepack + pnpm) |
| 镜像仓库 | ghcr.io 与 Codeberg CR(IPv6) |
| 认证 | 自带密码 + 2FA,支持 OIDC(Google/GitHub/Authelia/Authentik) |
| 可观测 | Prometheus 指标端点 |
| 商标 | 与 Jason A. Donenfeld / Edge Security 无隶属关系,“WireGuard”为其注册商标 |
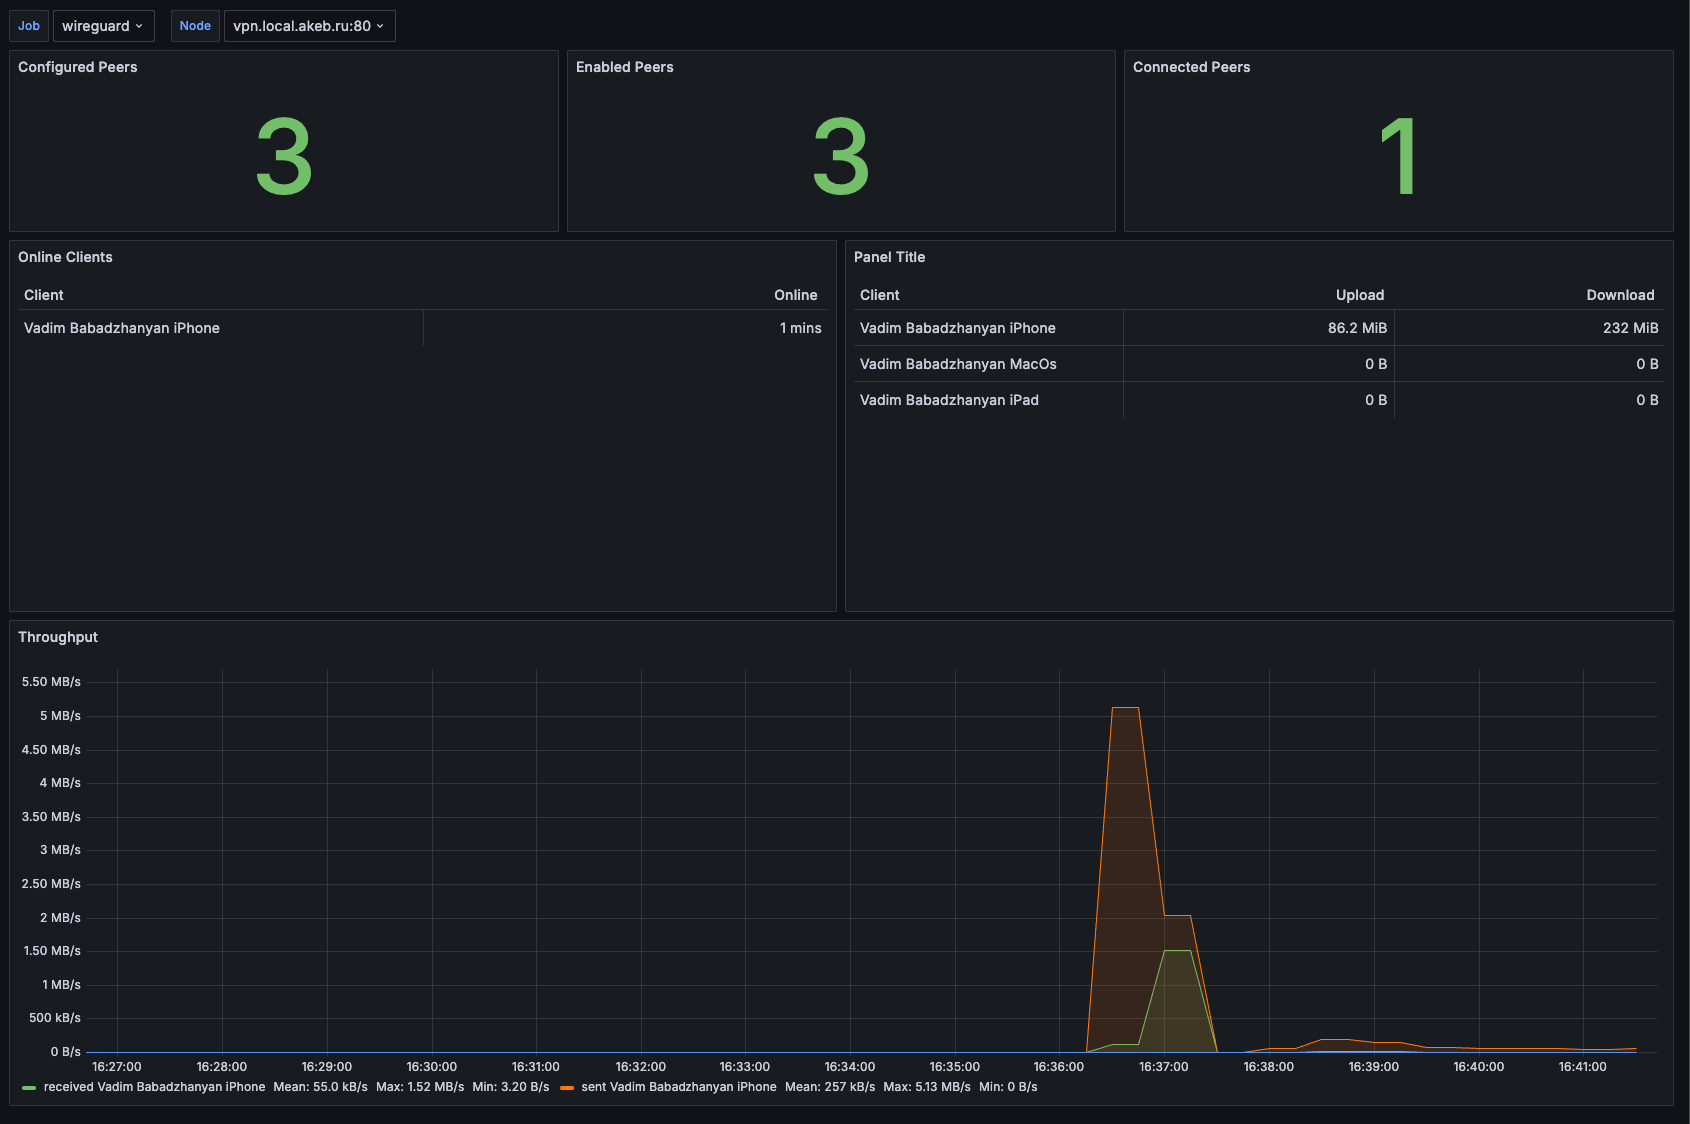
除了 Web UI 自带的在线状态与 Tx/Rx 图,wg-easy 还暴露 Prometheus 指标端点,可把”配置了几个 peer、几个在线、每个客户端传了多少”接到你已有的监控体系里——上图就是官方文档配套推荐的 Grafana 仪表盘效果。这让它不只是一个”加人减人”的表单,也能被纳入长期运维的可观测性栈。
五、成本口径(重点)
这是最容易被”开源免费”四个字误导的地方。需要把两件事分开:
- 软件本身:wg-easy 完全免费、开源,没有付费版、没有席位费,作者只接受捐款。
- 跑起来的成本:它省不掉任何基础设施开销。你仍然需要一台有公网 IP 的 VPS(按厂商不同约几美元/月起)、一个可选的域名,以及为 Web UI 准备 TLS 证书(用 Caddy 自动签发可省去手工运维)。
换句话说,wg-easy 替代的是”手搓 wg 配置”的人力,不是替代服务器账单。如果你以为”装了 wg-easy 就有了免费 VPN”,那是误解——它只是让你自己的那台 WireGuard 服务器更好管。另外 AGPL-3.0-only 意味着:如果你修改它并通过网络对外提供服务,按协议你应当向用户开放修改后的源码;自用内部托管则通常不触发对外分发义务。
六、评测方法批判
wg-easy 没有性能 benchmark 可引——它是管理面板,不是数据面。真正影响 VPN 吞吐的是 WireGuard 内核实现本身、你的 VPS 带宽和到客户端的链路,面板的开销可忽略。需要批判的是”易用”的边界:
- 它把复杂度藏起来了,但没有消除复杂度:反向代理、TLS、
NET_ADMIN、内核模块、iptables 过滤这些前置条件仍然要你自己搞定,文档只是给了步骤。 - 按客户端防火墙过滤依赖宿主机 iptables,不是容器内独立沙箱,规则仍落在主机网络栈上。
- 截图里看到的 93 MB/s 这类数字是示例环境的瞬时吞吐,不代表你家宽或云主机能复现。
七、适用 / 不适用场景
适合:想在自己 VPS 上给家人/小团队搭一个可控 VPN,且希望加人时扫码即用、能看到谁在线、流量跑了多少;需要 2FA/OIDC 保护管理后台;想要 Prometheus 指标接到现有监控。
不适合:不想自己买 VPS、不想碰 Docker 和反向代理的人——这类需求更适合直接买商业 VPN 或用一键托管服务;需要跨云厂商做全网格组网、复杂策略路由的场景,wg-easy 的单服务器面板会显得不够;Windows 原生作为服务端也不在其支持范围内(官方明确是 Linux 主机)。
八、局限与 nuance(官方自述/结构边界)
- 不是官方 WireGuard 项目:README 明确声明与 Jason A. Donenfeld、Edge Security 无任何隶属或背书关系,“WireGuard”是对方注册商标。
- AGPL-3.0-only:比 MIT/Apache 严格,二次开发并对外提供 SaaS 时有开源义务,商用集成前要法务过一遍。
- 安全姿态靠你自己:Web 管理后台一旦暴露公网,就是一个高价值目标;官方推荐反代 + HTTPS + 2FA/OIDC,裸奔 HTTP 访问是自己的责任。
- 版本迁移有成本:v14 到 v15 有专门的 Migration Guide,跨大版本升级不是
docker pull那么简单。 - 依赖宿主机能力:容器里做不了的事(加载内核模块、改 iptables)都得主机配合,纯 rootless/受限环境可能跑不通。
九、它意味着什么
wg-easy 代表了自托管圈一个很典型的模式:把一个”协议很强但运维很土”的底层工具,包一层现代 Web 界面,让非专家也能用起来。它没有改进 WireGuard 的加密或性能,只是把”管 peer”这件产品化了。对已经习惯用 Docker Compose 管理自托管服务的人,它是把个人 VPN 从”一次性配置”变成”可长期运营”的那层薄薄的胶水;但请始终记住,账单和安全责任在你自己手里。