Strix:24/7 自主渗透测试,从发现、PoC 验证到自动修复 PR 的闭环
阅读时间: 大约 6 分钟
Strix:24/7 自主渗透测试,从发现、PoC 验证到自动修复 PR 的闭环
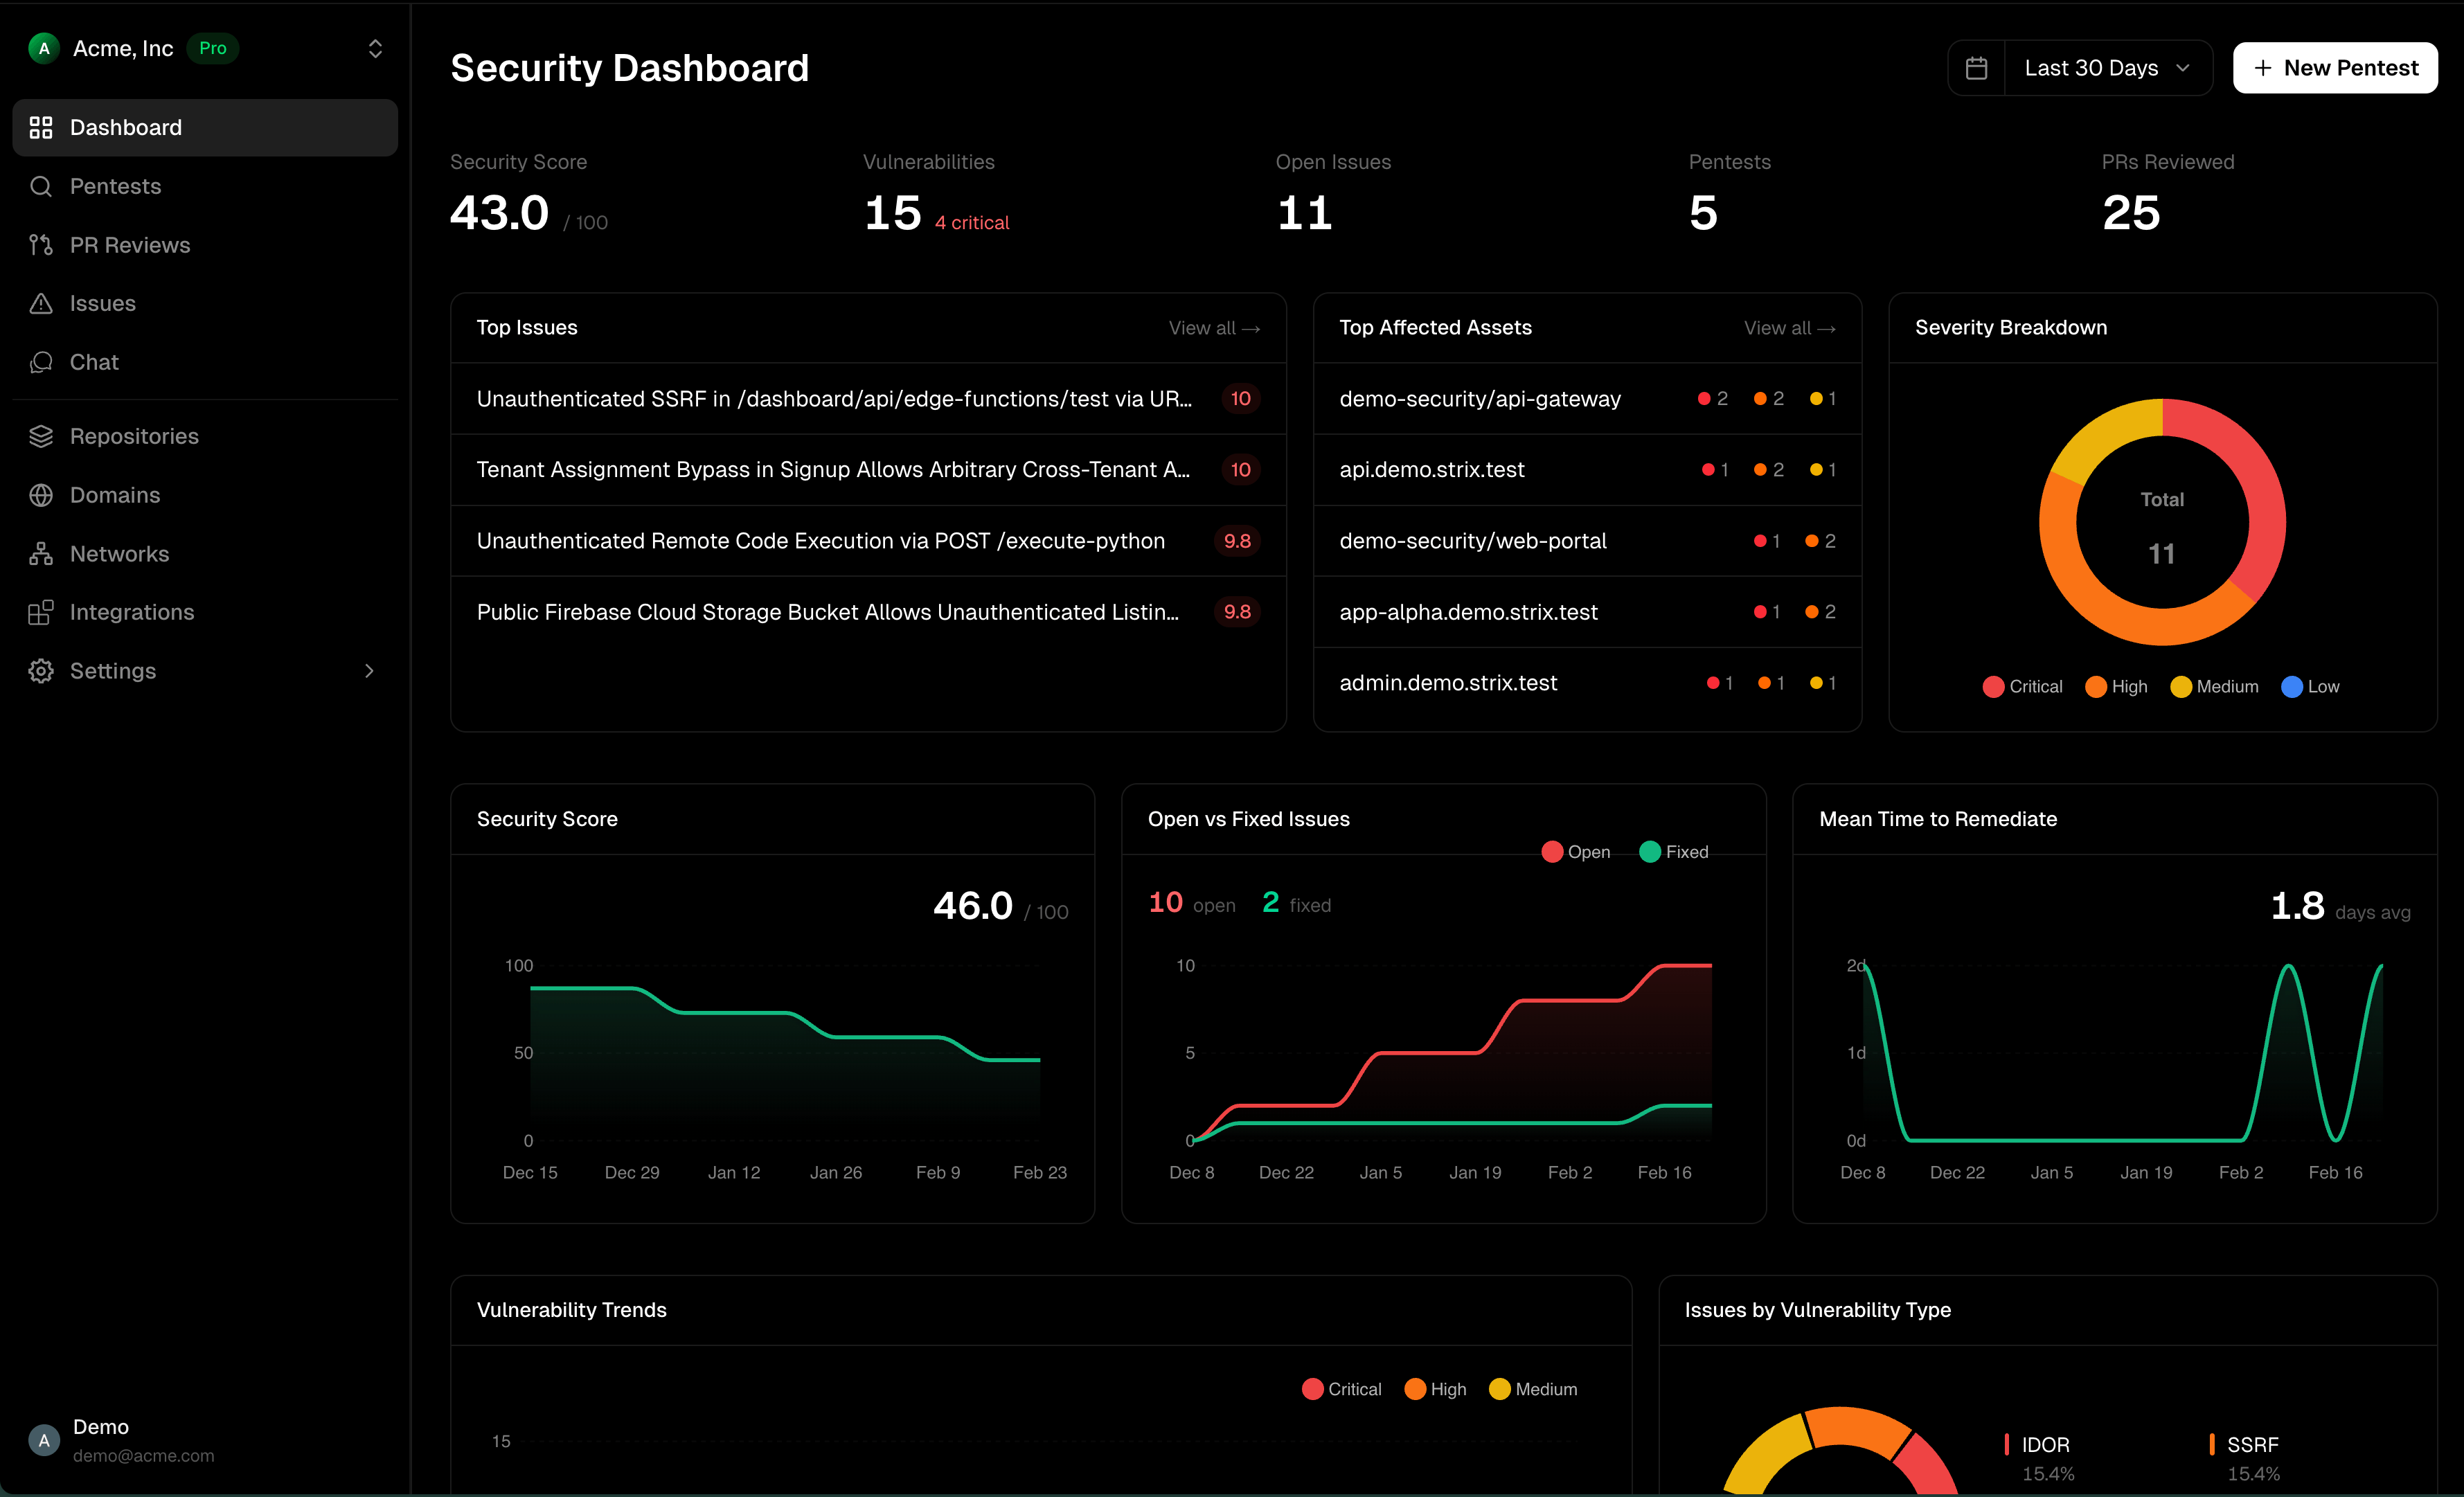
AI 渗透测试是 2026 年安全领域最热的方向之一。Strix 的定位是”Continuous Security On Every Deploy”——用 Agent 全天候对整个技术栈做自主渗透测试,发现漏洞、自动验证可利用性、再生成可合并的修复 PR。GitHub 上约 65.4K star,客户名单里有 PayPal、Fortinet、ByteDance、DuckDuckGo、Philips、Pfizer 等。本文基于其官网解析它的闭环怎么做、示例漏洞是什么、企业落地要注意什么。
一、它测什么:一张攻击面清单
按官网,Strix 覆盖三层:
- API 与 Web 应用:全量渗透 REST、GraphQL、Web 应用,每个发现都附 proof-of-exploit;
- 代码与 PR:在 CI 流水线里分析代码与拉取请求,“在源头”抓漏洞,审查每个 PR、拦截脆弱部署;
- 基础设施与云:扫 AWS/Azure/GCP 与 Kubernetes 的配置错误与暴露面。
官网示例里出现的真实问题类型很能说明问题:
| 问题 | 严重度 | CVSS |
|---|---|---|
| S3 桶公开访问 | Critical | 9.8 |
| IAM 通配符策略 | Critical | 9.1 |
| SSH 暴露 0.0.0.0/0 | High | 8.1 |
/api/proxy URL 参数 SSRF(CWE-918) | High | 8.6 |
| 发票下载端点 IDOR(CWE-639) | High | — |
| RDS 静态未加密 | Medium | 5.3 |
| CloudTrail 日志关闭 | Medium | 4.7 |
二、闭环:发现 → 验证 → 自动修复
Strix 区别于传统扫描器的地方是把链路打通:
- Discover & Validate:持续渗透整个攻击面,对每个发现复现、用证据确认可利用性,按真实影响排序——而不是把”可能有问题”都报上来。官网展示的 SSRF 案例(
STR-00847)里,它明确写出影响(访问169.254.169.254云元数据、窃取凭证)、定位(proxy-handler.ts:23)、CVSS 8.6、修复难度 Low。 - Auto-Fix:生成修复补丁、重新测试确认漏洞已不可利用,再交付一个”可直接合并”的 PR(示例为
PR #247 fix/ssrf-proxy-handler)。 - 持续学习:从历史发现和你怎么修复的过程中学习,每次渗透都在前一次基础上积累。
仪表盘(见上图)把这些聚合成安全分、Top Issues、受影响资产、严重度分布、Open vs Fixed 趋势与平均修复时长。
三、企业级:自-host 与合规
针对企业的核心顾虑,Strix 提供:自-host 到自己 VPC/本地/气隙环境;零数据保留——源码不被存储、不用于训练,所有模型提供方都签零保留协议;内部基础设施渗透;以及 SOC 2 Type II 与 ISO 27001 合规、专属 SLA。Chegg 应用安全负责人 Jim Hebert 背书称其”全年持续外部测试”。
四、口径与局限
- 自动化攻击面测试在生产的边界是敏感问题:Koala 点评指出——Agent 拿着授权去打你的生产环境,本身就是高风险动作。企业落地前必须先把授权范围、目标隔离、爆炸半径划清楚,不能”给它一把钥匙随便打”。
- 65.4K star 与客户 logo 是营销展示:官网未公开独立第三方的检出率/误报率基准;“自动验证 PoC”虽能压低误报,但 SSRF/RCE 这类主动利用在生产触发时仍需谨慎。
- “Auto-Fix 可合并 PR”需人工把关:自动生成的修复虽经复测,但合并前仍应由人 review——自动改安全代码若引入新问题,风险会被流水线放大。
- 示例漏洞为演示数据:页面里的 IDOR/SSRF 案例是产品演示,不代表你的环境会被同样方式打穿;真实检出取决于配置范围与 Agent 的测试深度。
- 自-host 才满足数据不出域:用 SaaS 版时,攻击面数据与源码上下文仍会经过其模型链路(尽管官方称零保留),强合规场景应选自-host。
五、客观分析:价值与谁该关注
价值:把”渗透测试”从一年一度的人工项目变成每次部署都跑的持续流程,且用 PoC 验证压误报、用自动修复 PR 缩短修复闭环——这正是现代 DevSecOps 缺的那一环;CI 里拦 PR、云配置扫描补了传统 SAST/DAST 的盲区。
局限:它不是人工红队的替代品——业务逻辑漏洞、复杂链攻击仍需专家;主动利用型测试的授权与隔离是硬前提;自动修复需人工复核。
适合谁:有持续合规压力、想把渗透测试左移到 CI、且能严格界定授权与隔离边界的工程/安全团队;尤其适合多云、多服务、攻击面大但缺专职红队的中型公司。