Kingfisher:MongoDB 开源的「检测→验证→制图→吊销」密钥扫描器
阅读时间: 大约 9 分钟
Kingfisher:MongoDB 开源的「检测→验证→制图→吊销」密钥扫描器
密钥泄露是代码仓最常见、也最致命的事故之一:一个误提交的 AWS key、Slack token,可能就是一次数据泄露的起点。开源圈已经有 Gitleaks、TruffleHog 这类工具,MongoDB 却在 2025 年底又拿出一个 Kingfisher(Rust 编写,Apache-2.0)。它的野心不止「扫出疑似密钥」,而是想把防御者的完整闭环——检测(Detect)→ 验证(Validate)→ 绘制爆炸半径(Map)→ 分诊(Triage)→ 吊销(Revoke)——做进一个 25MB 的静态二进制里。本文基于其官方仓库与 benchmark 图分析。
一、背景:扫到 ≠ 要处理
传统密钥扫描最大的痛点是误报:正则命中一堆「长得像密钥」的字符串,但绝大多数是测试值、示例值或已失效的旧凭证。安全团队真正要回答的问题是:这把钥匙现在还能不能用?它能碰到什么资源? Kingfisher 的差异化就在于把「验证」和「爆炸半径」做成了默认能力,而不是扫描后的手工活。
二、是什么:一条五段式防御流水线
| 阶段 | Kingfisher 做什么 |
|---|---|
| Detect | 多线程 Vectorscan(Intel Hyperscan 的移植)正则引擎 + SIMD 匹配,叠加语言感知校验 |
| Validate | 向各云厂商 / SaaS API 发起实况校验,区分「活着的凭据」与静态候选 |
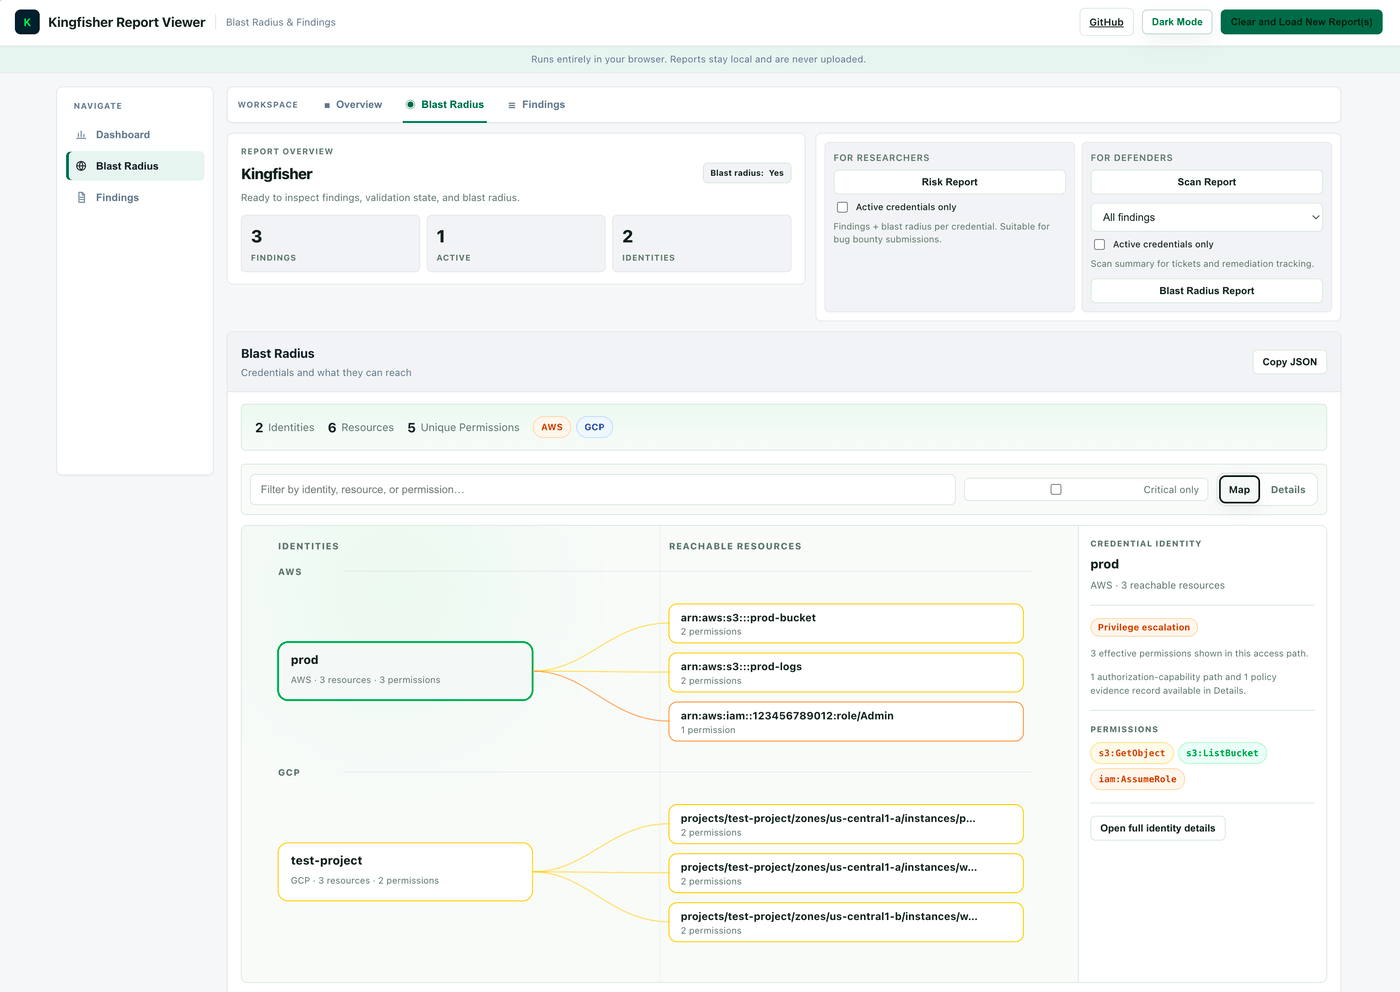
| Map | 只读分析这把凭据的身份、权限、可达角色 / 服务账号(AWS 角色 assumptions、GCP 服务账号冒充) |
| Triage | 浏览器报告里去重、过滤、按优先级排序,可导出 SARIF / JSON / TOON |
| Revoke | 对支持的厂商做保守的、需确认的吊销 |
扫描目标覆盖极广:本地文件、Git 历史、GitHub/GitLab/Azure/Bitbucket/Gitea/HuggingFace 组织、Docker 镜像、S3/GCS 对象存储,乃至 Jira、Confluence、Slack、Teams、Postman;连压缩包(zip/jar/docx/xlsx/epub)、SQLite 行、Python 字节码 .pyc 里的字符串常量都解出来扫。
典型用法一行就能跑起来并在浏览器里看结果:kingfisher scan /path/to/repo --view-report;只看「真的活着」的凭证就加 --only-valid,要顺带画爆炸半径加 --blast-radius。它还带基线管理(baseline),把已经接受的已知密钥记下来,CI 里只报新增;自定义规则支持离线校验 token checksum,避免一上来就打云厂商 API。官方提供的本地 viewer 甚至能直接吃 Gitleaks、TruffleHog 的 SARIF 报告,做多工具合并去重——这意味着它可以作为你现有扫描结果的「分诊台」,而不必推倒重来。
三、为什么快:Vectorscan + 语言感知
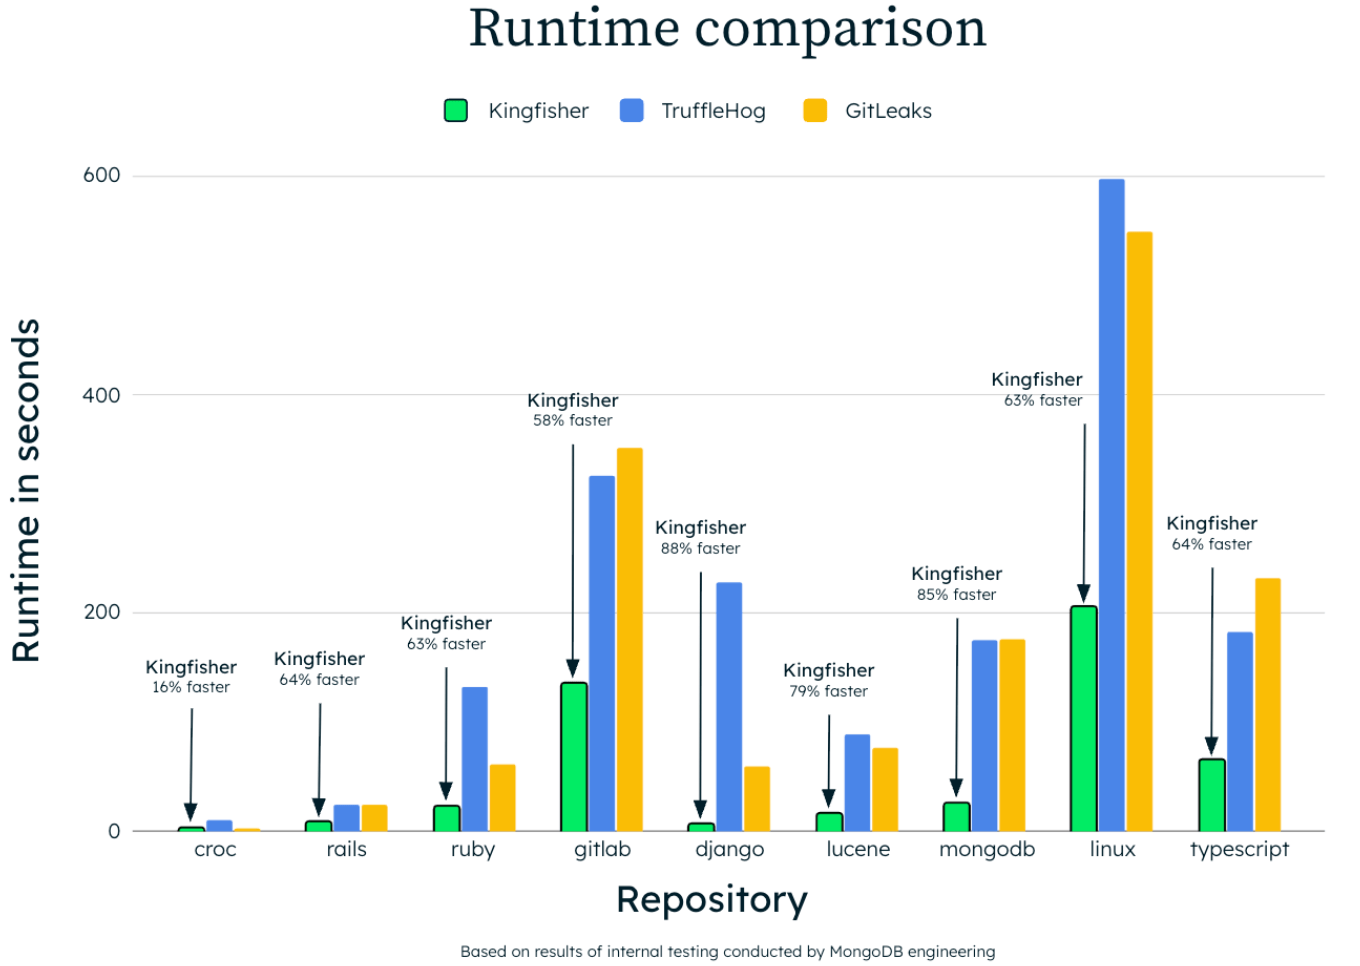
性能来自两块:一是 Vectorscan(Hyperscan 的多线程分支)正则引擎,用 SIMD 加速,能在一次扫描里同时跑几百条规则;二是 Tree-sitter 语言感知校验,在正则粗筛之后,结合代码语法上下文减少误报。规则目录主要用 Betterleaks(TOML),辅以部分 Veles 检测器,同时兼容官方 .yml 规则格式。官方称在其公开 benchmark 套件里,从小项目到 Linux 内核、GitLab 单体仓库,Kingfisher 在每个仓库上运行时间都最低。
四、关键数据
| 维度 | 官方口径 |
|---|---|
| 实现语言 | Rust,Apache-2.0,无付费企业版 |
| 二进制体积 | macOS arm64 v2.1.0 约 25.3 MiB 静态二进制 |
| 规则规模 | 数百条内置规则(Betterleaks + Veles) |
| 爆炸半径 provider | 43 个(含 AWS 角色、GCP 服务账号) |
| 输出格式 | SARIF、JSON、TOON、HTML 报告 |
| 安装 | brew install kingfisher 或 uv tool install kingfisher-bin |
官方 runtime 对比图显示:在 croc/rails/ruby/gitlab/django/lucene/mongodb/linux/typescript 九个仓库上,Kingfisher(绿)相对 TruffleHog(蓝)与 GitLeaks(黄)快 16%–88%,在 linux 这种巨型仓库上优势尤其明显(快 63%,运行时间约 205 秒 vs TruffleHog 600 秒)。
五、评测方法批判:这些数字怎么读
- 「快」是厂商自测:图底部明确标注「Based on internal testing conducted by MongoDB engineering」——仓库选择、规则集、机器配置都是作者自己定的。它证明的是「在作者挑的场景里 Kingfisher 不慢」,不是独立第三方排名。
- 更快 ≠ 更准:runtime 图只比速度,不比检出率 / 误报率。Kingfisher 的卖点之一是用实况验证压误报,但「验证」要真的发 API 请求,这本身有成本、也可能因为网络 / 限流而误判。
- 吊销是双刃剑:自动吊销真实凭证能止损,但一旦误吊销了生产密钥就是事故。官方把吊销设为 opt-in、保守、需人工确认,这是对的,但也意味着它不是「一键全自动」。
- 依赖厂商 API 做验证的边界:实况校验需要对应云厂商的访问凭据与网络可达,离线 / 气隙环境里这层能力用不上,会退化成纯正则扫描。
六、优势与局限
优势: 闭环完整——扫到后能直接告诉你「还活着吗、能动什么、怎么吊销」;Rust 静态二进制好塞进 CI;规则兼容 Betterleaks,迁移成本低;43 个 provider 的爆炸半径分析在开源工具里少见;全部能力(含验证、制图、吊销)都在 Apache-2.0 免费版里,没有企业版阉割。
局限: 性能与检出率数字来自厂商自测;实况验证需要出网和厂商凭据;自动吊销需谨慎;项目较新,生态成熟度与 TruffleHog 多年积累的检测器广度相比仍需时间验证。
七、谁该用
如果你已经在用 Gitleaks/TruffleHog 做 CI 扫描、但苦于「扫出来一堆不知道该信哪个」,Kingfisher 的「只报活着的、并画出它能碰什么」直击痛点——尤其适合 AWS/GCP 为主的团队把它接进 pre-commit 与 CI。但如果你完全离线、或只想要一个轻量正则扫描器,Gitleaks 依然更简单。