Infisical:开源的密钥管理平台,从 .env 文件到 PKI 与特权访问的一体化
阅读时间: 大约 13 分钟
Infisical:开源的密钥管理平台,从 .env 文件到 PKI 与特权访问的一体化
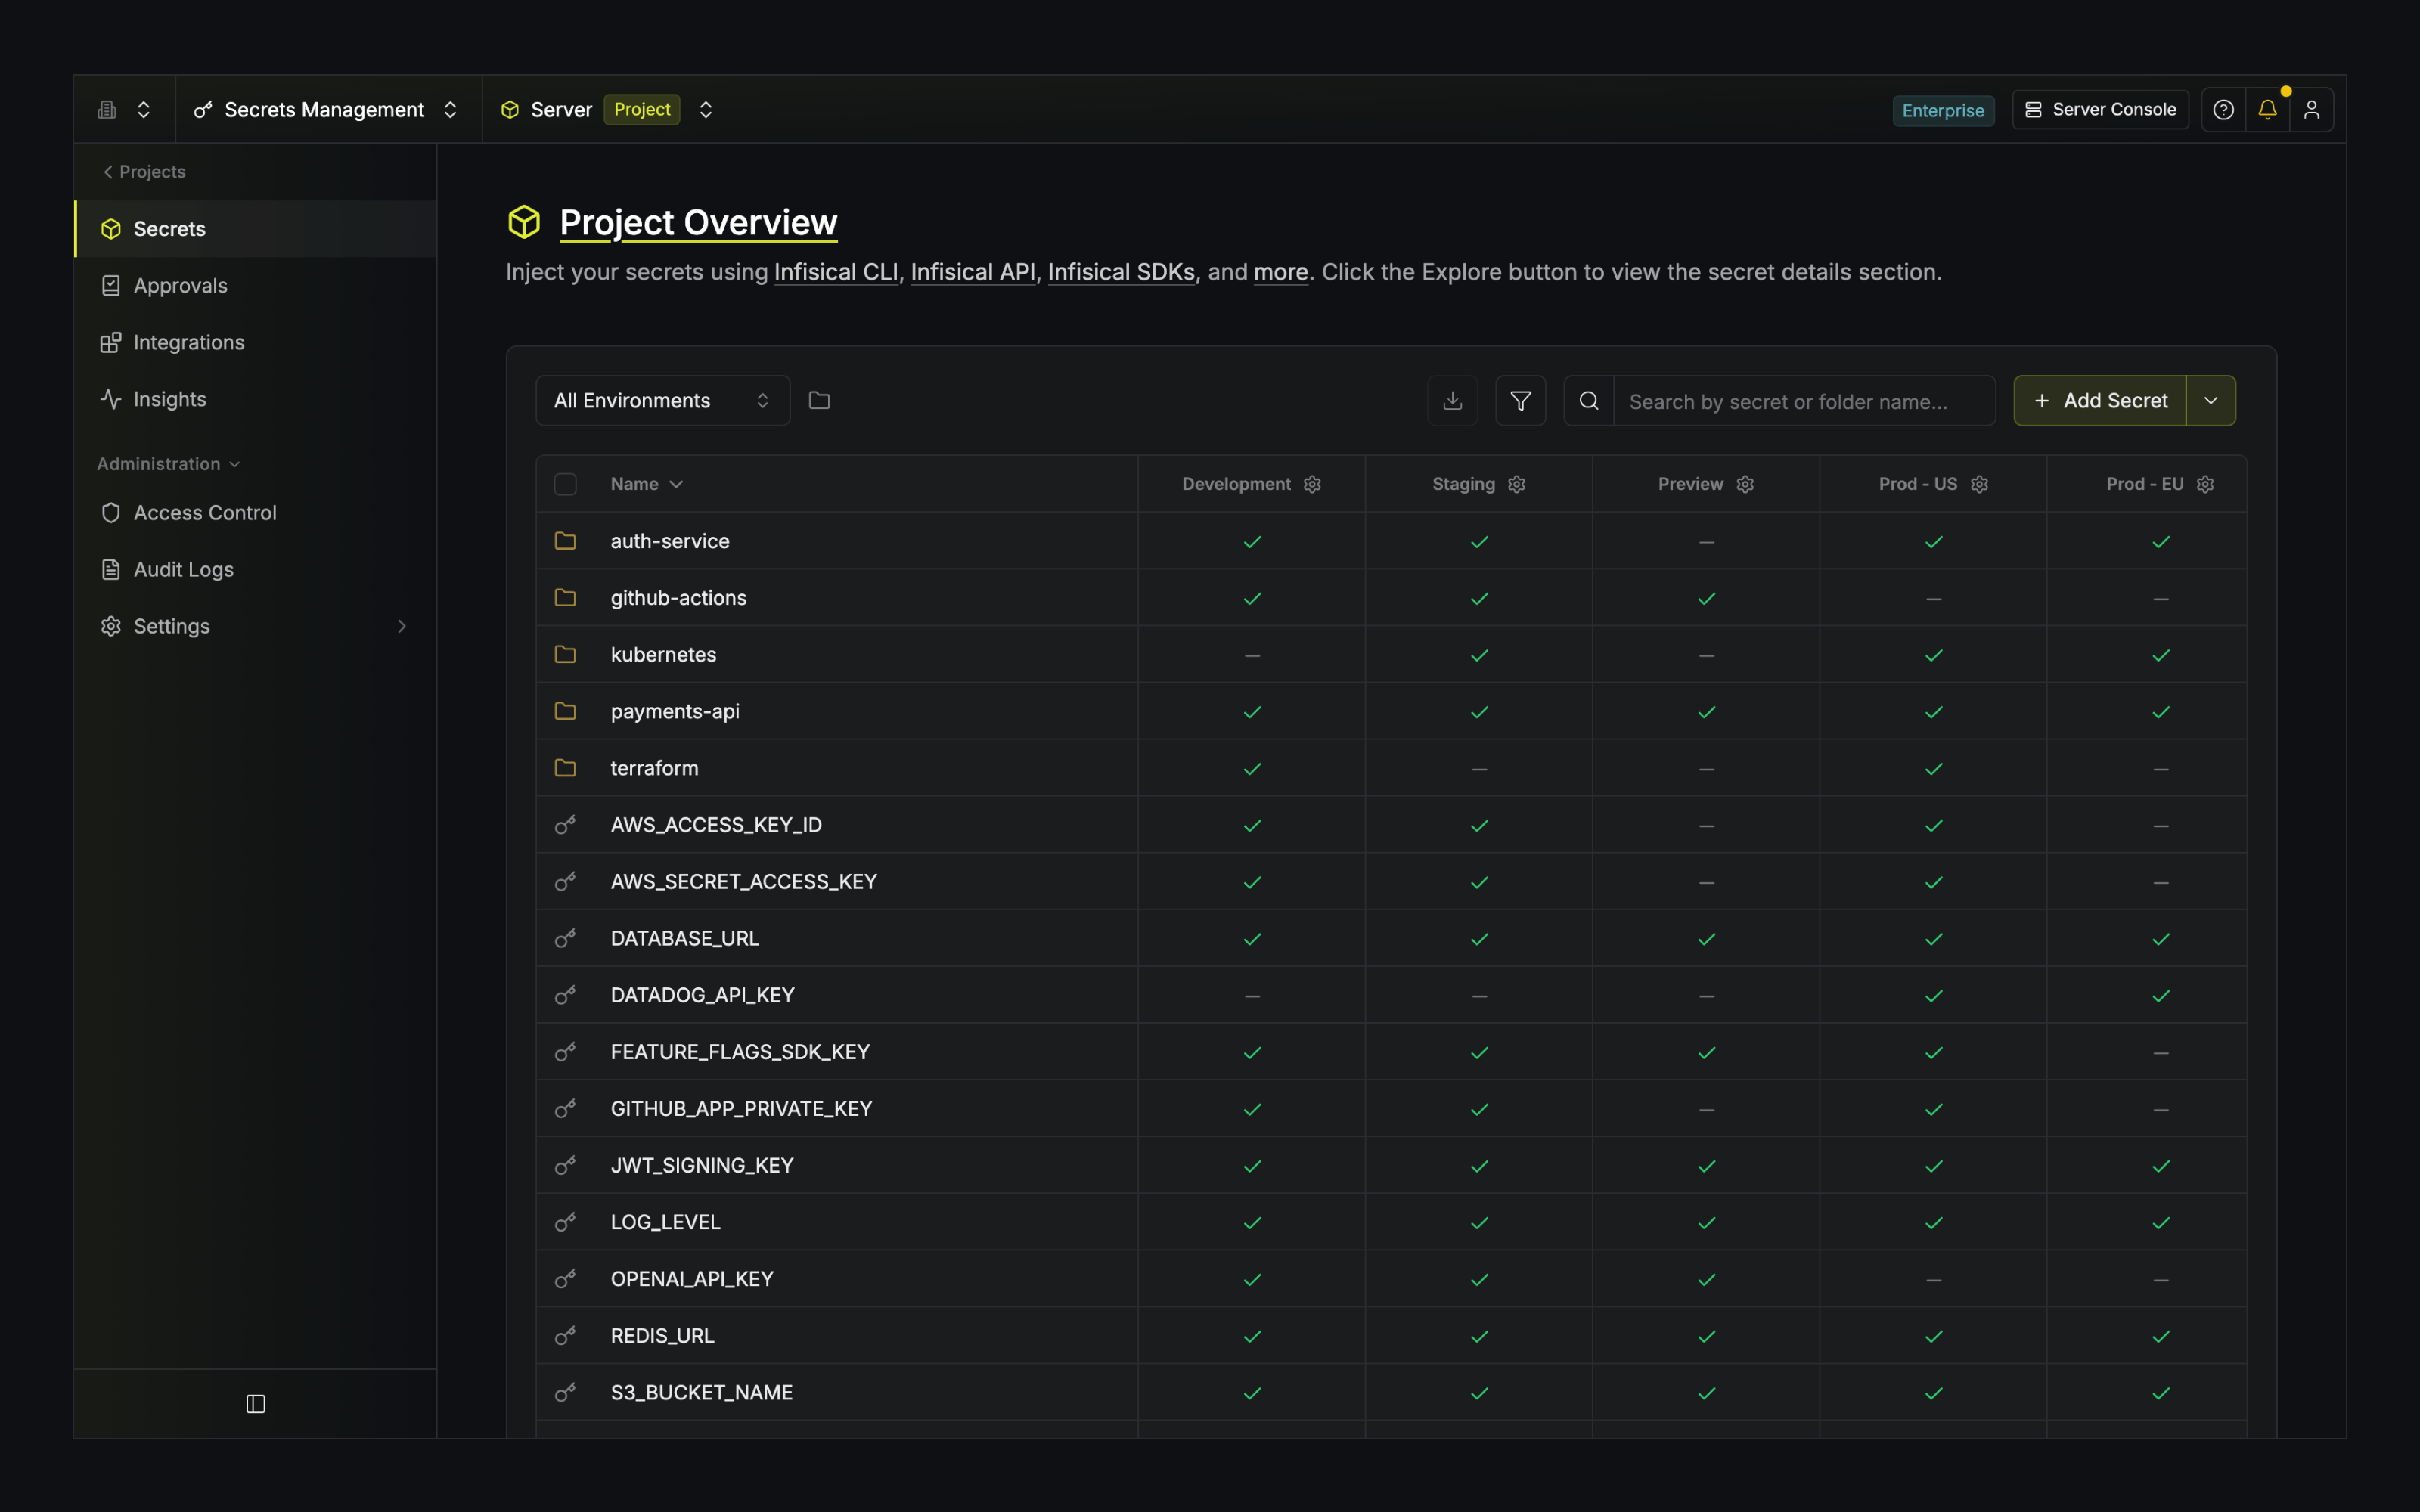
Infisical 最初是一个”把散落在各个 .env 文件里的 API Key、数据库密码集中管起来”的开源 secrets 管理工具,定位是 HashiCorp Vault 的更易用替代品。但发展到今天,它的官方自述已经变成”the open source security infrastructure platform”——在同一个代码库里同时做密钥管理、X.509 证书/PKI、KMS 加解密、特权访问管理(PAM),以及面向 AI Agent 的凭据代理(Agent Vault)。本文基于 Infisical 官方 GitHub README 与官网,梳理它到底是什么、技术机制怎么走、以及它宣传语里需要打折扣的地方。
一、背景:密钥散落在 .env 里的真实痛点
团队长大之后,密钥(数据库密码、API Key、TLS 私钥)通常面临三个问题:第一,.env 文件被提交进 Git,靠 pre-commit 人肉拦截;第二,同一把密钥在 dev/staging/prod 各复制一份,改一次要改五处;第三,员工离职后他手里那把数据库密码根本不知道怎么吊销。HashiCorp Vault 解决了这些问题,但学习曲线陡峭、运维重,很多小团队宁愿继续用 .env。Infisical 的切入点就是”给开发者一个比 Vault 好上手、又能自托管的版本”。
二、是什么:一个平台,四块能力
按官方 README 的最新划分,Infisical 已经从 secrets 工具长成一个”安全基础设施平台”:
- Secrets Management:跨环境集中管理密钥,带版本化、时间点恢复(PITR)、轮换(PostgreSQL/MySQL/AWS IAM)、动态密钥(按需生成临时数据库凭据,用完即毁)、密钥泄漏扫描(CLI 可识别 140+ 种密钥类型)、K8s Operator、Infisical Agent(不改代码注入密钥)、Honey Tokens(诱饵凭据,被异常使用即告警)。
- Certificate Management(PKI):建私有 CA、对接 Let’s Encrypt/DigiCert/Microsoft AD CS、证书生命周期与续期/吊销、证书同步到 AWS ACM/Azure Key Vault、代码签名。
- KMS:集中管理对称密钥,远程加解密数据。
- PAM(特权访问管理):用户用 SSO 登录,Infisical 代理对 PostgreSQL/SSH/Kubernetes/AD 的即时(JIT)访问,支持会话录制、浏览器内 Web 访问 SSH/PG/Redis/RDP、底层凭据自动轮换。
值得单独一提的是 Agent Vault:它专门为 AI Agent 场景设计——Agent 不持有真实凭据,出站请求走一个代理,由代理在转发前注入密钥,官方称这样可以消除 prompt injection 导致的凭据外泄风险。这是近两年才加上的、明显冲着”AI Agent 安全”热点来的能力。
三、技术机制:CLI/SDK 注入 + Secret Sync
Infisical 的工作流有两条主线:
- 拉模式(运行时注入):应用通过 Infisical CLI / SDK(Node、Python、Go、Ruby、Java、.NET)或 K8s Operator,在启动时从 Infisical 拉取密钥注入环境变量。机器身份认证支持 K8s、AWS、GCP、Azure、OIDC、Universal Auth 等多种方式,不把长期 token 写死在 CI 配置里。
- 推模式(Secret Sync):Infisical 作为”真值源”,把密钥同步推送到 GitHub、Vercel、AWS Secrets Manager,以及 Terraform/Ansible 等工具。这样你在 Infisical 改一处,下游所有平台跟着变。
自托管一条 Docker Compose 起来:docker compose -f docker-compose.prod.yml up,然后访问 localhost:80 建账号。代码仓库里同时有 backend(Node)、backend-go(Go 新后端)、frontend(React)、helm-charts、docker-swarm、cloudformation,说明它在认真支持多种部署形态。
四、关键数据与规模
| 指标 | 官方口径 | 出处 |
|---|---|---|
| 开源协议 | MIT expat(ee/ 目录除外,企业版需 license) | GitHub LICENSE |
| 二进制下载量 | Cloudsmith 徽章显示 6.95M downloads | README 徽章 |
| 可识别密钥类型 | 140+ 种 | README “scan for over 140+ secret types” |
| SDK 语言 | Node / Python / Go / Ruby / Java / .NET 共 6 种 | README SDK 列表 |
| 代表客户 | Hugging Face、OpenRouter、Excalidraw、Hinge Health、Lucid、Writer | 官网首页客户墙 |
| 动态密钥后端 | PostgreSQL / MySQL / RabbitMQ 等 | README Dynamic Secrets |
| PAM Web 直连 | SSH / PostgreSQL / Redis / Windows RDP | README Web Access |
五、口径批判:这些宣传要怎么打折
Infisical 官方几乎不做性能 benchmark,但宣传语里有几处明显的 nuance 必须点破:
- “开源”的 nuance:MIT 只覆盖核心,企业功能在
ee/目录。README 自己写明”eedirectory will contain premium enterprise features requiring a Infisical license”。像 PAM 会话录制、Honey Tokens、部分 SSO/SCIM、审计日志流式导出这些高价值能力,很可能落在企业版里。自托管开源版能用,但合规级功能要付费。对比 Vault 还是 HashiCorp 自己的 BSL/商业授权,Infisical 的核心确实更开放,但”完全开源 PAM”这个说法要打折。 - “防止密钥泄漏”是扫描器,不是保险:CLI 的
infisical scan和 pre-commit hook 能识别 140+ 种已知格式,但它无法阻止你手写一个非常规格式的 secret 被提交,也不能替代 Git history 清理和历史密钥轮换。把它当第二道防线,不是唯一防线。 - “动态密钥消除静态凭据”是有前提的:只有当你的数据库/中间件支持按用户发号、且你能接受每次连接新建临时账号时才成立。对不支持的服务(或存量物理 schema),还是回到静态轮换。
- “Agent Vault 消除 prompt injection 凭据外泄”是架构性缓解,不是证明:代理注入确实让 Agent 进程内存里不出现真实密钥,但代理本身变成了新的高价值目标,且它无法阻止 Agent 用合法凭据做被授权范围内的恶事。这是纵深防御的一层,不是银弹。
- 客户墙是 logo 展示,不等于生产规模背书:Hugging Face、OpenRouter 这些名字出现在官网首页,但没有任何公开的部署规模、QPS、合规认证(SOC2 等需自行查)数据。
- 技术栈处于 Node → Go 迁移期:仓库同时存在
backend与backend-go两个后端,说明核心服务还在重构,自托管升级时要跟紧官方的 Upgrade Tool,跨大版本迁移可能不无痛。
六、优势与局限
优势:
- 真·开发者体验优先:Web 仪表盘把多环境密钥矩阵做成像 Excel 一样的格子,比 Vault 的 CLI 直观得多;
- 自托管友好:一条 docker compose 起来,数据留在自己机器;
- 生态覆盖广:Secret Sync 到 Vercel/AWS/GitHub、SDK 6 语言、K8s Operator、Helm Chart 都齐;
- 从 secrets 长到 PKI + PAM + AI Agent 代理,路线图明显冲着”开发者安全平台”去;
- MIT 核心协议,比 HashiCorp 现在的 BSL/Source Available 更宽松。
局限:
- 企业功能在
ee/:完全合规级 PAM、SSO、审计流送要付费; - Node→Go 迁移期,自托管升级要留心;
- 没有公开性能/规模数据,超大规模部署要自己压;
- PAM 的会话录制、浏览器内 RDP/SSH 这类重能力,与专用堡垒机(Teleport、Bastion)相比成熟度待验证;
- 动态密钥覆盖的后端有限(PG/MySQL/RabbitMQ 等少数几种)。
七、适合谁
- 受够了
.env满天飞、想把 dev/staging/prod 密钥统一管起来的中小团队; - 想要 Vault 的能力但嫌 Vault 太重、要自托管且预算有限的工程团队;
- 已经在用 Vercel/AWS/GitHub,想把这些平台的密钥配置”反向同步”到一个中心真值源的团队;
- 正在搭 AI Agent 工作流、担心 Agent 拿到长期云凭据的团队(可关注 Agent Vault)。
如果你的需求是金融级、需要等保/SOC2 全套合规与成熟堡垒机,建议把 Infisical 与 HashiCorp Vault/Teleport 放在一起做 PoC 再定。