goshs:一个二进制打通文件服务器与红队工具链
阅读时间: 大约 7 分钟
goshs:一个二进制打通文件服务器与红队工具链
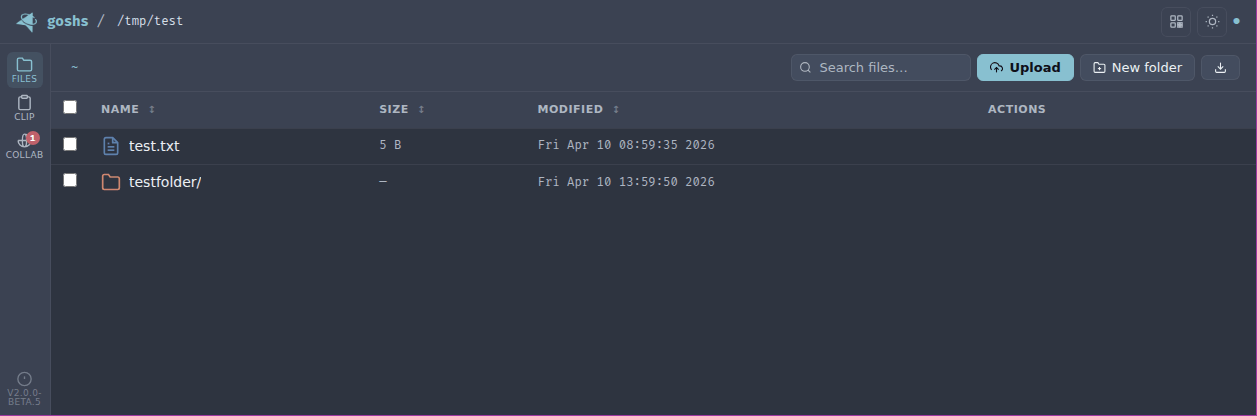
python -m http.server 是过去二十年最常用的临时文件分享方式,但它只做 HTTP、没有 HTTPS、没有鉴权、没有配额。goshs 是用 Go 写的现代替代品,单二进制、零配置,v2.0.8 已经在 Kali、Homebrew 等安装器里收录。但读官网要注意一个 Koala 点评里没有充分展开的事实:goshs 的真实定位不是「更好的文件服务器」,而是「渗透测试队员的现场工具箱」——文件分享只是它能力的一半。本文基于其官网做分析。
一、它到底是什么
官网标题直接写「Beyond Python’s http.server」,开头却立刻暴露了真实受众:「built for pentesters and CTF players」。一个命令起来,同时提供:
- HTTP/S、WebDAV、FTP/SFTP、TFTP、SMB、LDAP/S 多种协议;
- Basic auth、证书认证、TLS(自签/Let’s Encrypt/自定义证书)、IP 白名单、逐文件 ACL;
- 只读、只上传、禁删、静默(不列目录)、隐藏、命令执行、TTL 自毁等模式。
也就是说,普通运维想要的「带鉴权的 HTTPS 文件分享」它能做,但它还顺手做了大量红队才需要的东西。
二、文件分享能力:从临时传文件到有限分享
面向「正常文件服务器」的能力面:
- 断点续传:支持 HTTP Range,可 seek 的下载;
- 上传:网页拖拽或 POST/PUT 上传整个文件夹,可删除,可整包 ZIP 下载;
- 二维码:生成 QR 码,手机扫码即取;
- 分享链接:token 制,可配下载次数上限与过期时间,做一次性分享;
- 通知与隧道:Webhook(Discord/Mattermost/Slack),一行 flag 通过 localhost.run 内网穿透(带 TOFU SSH 密钥固定)。
这部分确实把 python http.server 缺失的工程杂活一次补齐了。
三、红队能力:文件服务器只是壳
真正让 goshs 区别于「caddy 文件服务」的是这一摊:
- SMB 服务端抓取 NTLM 哈希,并能用 wordlist(如 rockyou.txt)在线破解;
- LDAP 服务端抓凭据,含 JNDI 模式打 Log4Shell;
- DNS/SMTP 服务端捕获盲注的带外(OOB)回调;
- 反弹 shell 接收器 + 一键 payload 生成器;
- Payload 模板:下载时把
{{.LHOST}}/{{.LPORT}}等变量渲染进 payload,「托管一次,goshs 自动填回连地址」; - TUI 仪表盘:全屏终端面板,实时看 HTTP/DNS/SMB/LDAP/SMTP/反弹 shell,SSH 会话里不用浏览器。
官网示例直接演示:起 SMB 服务抓到 CORP\jdoe 的 NTLM 哈希并破解出 jdoe : P@ssw0rd123。这是一个明确的攻击辅助工具。
四、必须说清楚的口径与边界
它是双刃剑,使用场景有强约束。NTLM 哈希抓取、LDAP 凭据抓取、JNDI Log4Shell、反弹 shell 接收——这些能力只能在你获得书面授权的渗透测试/CTF 环境里使用。在自己网络外随意起一个 SMB 服务抓哈希,可能直接触碰法律红线。Koala 把它描述成「内网文件传输到对外有限分享都能用」是偏温和的读法,读者必须知道它的攻击面。
「零依赖单二进制」不等于「零风险」。一个绑定 445/389/53/25 等特权端口、还内置命令执行与反弹 shell 接收的工具,本身就是高价值攻击目标;官网虽提到 bind 后降权(drop privileges),但把它暴露到公网前必须自己想清楚。
版本与成熟度:v2.0.8、约 958 star,属于活跃但小众的安全工具;功能多意味着攻击面也多,长期维护质量需关注。
隧道与穿透是「一行 flag」的便利,也是责任。localhost.run 暴露到公网后,分享链接/ACL 配置错了就是把文件裸奔到全网。
五、适用与不适用场景
适合(正当用途): 授权渗透测试与 CTF 现场快速起回调/抓凭据服务;内网合法的临时文件传输、需要带鉴权与 HTTPS 的一次性分享;CTF 选手需要同时跑多种协议接收器的场景;安全研究教学环境。
不适合: 当生产环境的长期文件服务(它是「现场工具」不是「产品」);没有授权就用其 SMB/LDAP 抓哈希能力;普通用户只想要个网页传文件——用 caddy/nginx 更稳;对安全合规要求高、不允许跑此类工具的内网。
六、客观分析:优势与意义
优势: 单二进制、零配置、多协议合一,现场效率极高;文件分享的工程细节(Range、ACL、TTL、分享链接、QR)做全了;TUI 仪表盘对 headless SSH 友好;把渗透测试中原本要拼好几个小工具的活儿收进一个命令。
局限: 能力越界到攻击辅助,使用合规门槛高;多协议同时监听扩大了自身攻击面;不是面向生产的稳定文件服务;社区规模小。
goshs 的意义在于展示了「单二进制现场工具」这个品类的生命力:当渗透测试工程师把自己日常最零碎的需求(传文件、抓回调、起 SMB、填 payload)全部收进一个 Go 二进制,它顺便也把「现代文件服务器」该有的鉴权/HTTPS/分享链接都做了。对这类工具,评价它好不好用之前,先确认你在什么授权场景下用——这是阅读本文最重要的一句。