Better Auth:被 Vercel 收编的 TypeScript 开源身份认证框架
阅读时间: 大约 11 分钟
Better Auth:被 Vercel 收编的 TypeScript 开源身份认证框架
Better Auth 是近年 TypeScript 生态里口碑上升最快的开源身份认证(authentication)框架。它由开发者 Bereket Engida(X 账号 @bekacru)发起,2024 年 9 月 28 日发布首个版本,此后快速成长为 YC 孵化项目、拿到 Peak XV(原红杉印度与东南亚)领投,并在 2026 年 7 月 7 日宣布加入 Vercel。本文基于 Better Auth 官网、官方博客与 GitHub 仓库的一手资料,梳理它解决了什么问题、机制如何,以及那些官方没有大声强调的边界。
一、背景:为什么需要”再来一个”认证库
作者在官方回顾文章里把动机讲得很直白:他原本在做一个开源 Web 分析平台,需要给 Next.js 项目加认证,顺手用了 NextAuth(即后来的 Auth.js)。“Sign in with Google”加一个简单用户对象确实够用,但一旦要做组织/多租户——邀请队友、角色、权限、访问控制——NextAuth 生态里没有可插拔的现成方案,他自己造轮子造了两周仍不满意。
之后这个痛点反复出现:在 Expo App 里接 OAuth 几乎不可能;把 Next.js 项目迁到 Svelte 时,“没有 Svelte 版的 NextAuth”。当时社区里关于”自己造认证还是用第三方托管服务”的争论不断,而多数人其实只想自己持有认证、又不想重复造轮子。Better Auth 的定位就此成型:一个框架无关(framework-agnostic)、核心极简、靠插件扩展任意认证能力的 TypeScript 框架。作者甚至和自己打了个赌——npm 包名 better-auth 还在就做,结果它真的还在。
二、它是什么:声明式配置 + 插件生态
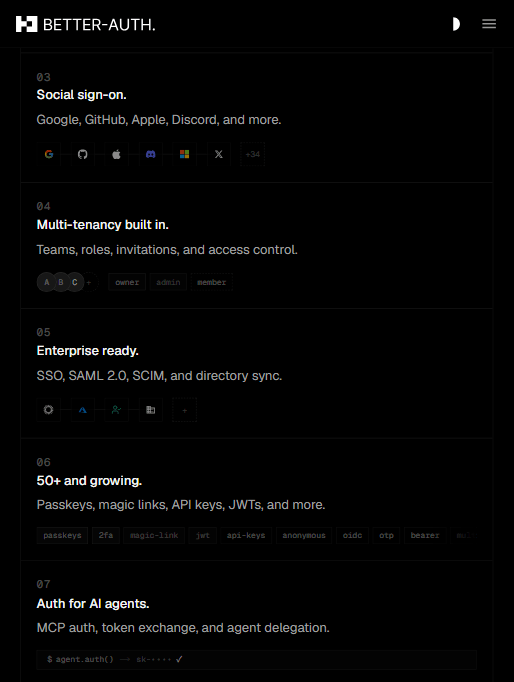
Better Auth 把认证拆成两层:一个薄内核(凭据登录、会话、邮箱验证、密码重置开箱即用),和一个插件市场。官方称内置能力覆盖:
- 社交登录:Google、GitHub、Apple、Discord 等 30+ OAuth 提供方;
- 多租户:组织、角色、邀请、访问控制,直接以插件形式提供;
- 企业级:SSO、SAML 2.0、SCIM、目录同步;
- 50+ 插件且持续增长:Passkey、Magic Link、API Key、JWT、Two Factor、Anonymous、Bearer、OIDC、OTP、SIWE 等;
- 面向 AI Agent:MCP 认证、token exchange、agent 委托(delegation);
- 安全与可观测:机器人检测、IP 封禁、邮箱校验、审计日志。
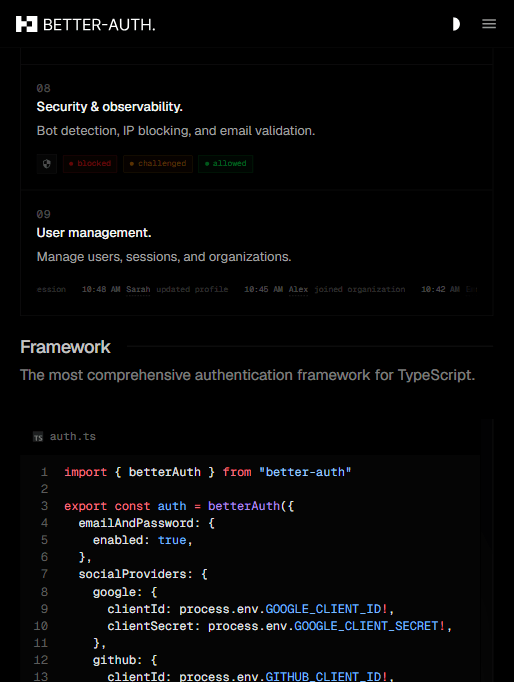
用法上,开发者在项目里维护一个 auth.ts,声明启用 emailAndPassword、配好 socialProviders,再把 twoFactor()、passkey()、organization() 等插件传进 plugins 数组即可。它不绑定前端框架,官方宣称支持 Next.js、Nuxt、SvelteKit、Astro、Hono 等 20+ 运行时,并且自带数据库——通过 ORM(如 Drizzle、Prisma)连接到你自己的库,认证表结构由它管理。这正是周报名里那句”连 Drizzle ORM、建个注册页就能跑”的由来。
三、关键数据(可核对)
以下数字均来自官方出处页面,访问时间为 2026-09-30:
| 项目 | 数值 | 来源 |
|---|---|---|
| 首次发布 | 2024-09-28 | 官方博客回顾 |
| 1.0 节点 | 约 2024 年 11 月底(Beta 约 3 个月后) | 官方博客回顾 |
| GitHub Star | 约 30.1k | GitHub 仓库页 |
| GitHub Fork | 约 2.9k | GitHub 仓库页 |
| 开源协议 | MIT | GitHub 仓库页 |
| 插件数量 | 50+ | 官网首页 |
| 加入 Vercel | 2026-07-07 | 官方博客 |
| 被谁采用(官网展示) | OpenAI、Databricks、Strapi | 官网 Trusted by |
需要说明口径:30.1k Star 是仓库页当时显示的近似计数,随时间会变动;“Trusted by OpenAI/Databricks”是官网自行展示的客户标识,属于官方自述,并不等于这些公司全部业务都跑在 Better Auth 上。
四、发展脉络:从个人项目到被收购
Better Auth 的商业化路径在开源圈里相当典型且完整:
- 2024-09:首版发布,前三个月保持 Beta,几乎每周五发版;
- 2025 年前后:进入 Y Combinator。作者自述是埃塞俄比亚出生长大、赴美参加 YC;
- YC 结束后:完成由 Peak XV 领投、50+ 基金与天使参投的融资,正式公司化;
- 收购 Auth.js / NextAuth.js:与 Auth.js 维护者 Balázs 沟通后,Better Auth 接手该项目,长期目标是平滑迁移存量用户,同时继续修安全问题——对作者而言是”从用 NextAuth 到接管 NextAuth”的闭环;
- 2026-01-01:推出托管层 Better Auth Infrastructure(仪表盘、用户管理、审计日志、安全检测);
- 2026-07-07:宣布加入 Vercel,重点转向”为 AI Agent 时代做身份与访问层”,并发布 Agent Auth 协议。
五、评测方法与口径批判
Better Auth 没有像大模型那样公布标准化 benchmark,它的”好”主要体现在开发者口碑——X 上对 DX、API 设计、文档的称赞,以及大量 YouTube 教程与博客推荐。这里要保持两点清醒:
- 口碑偏差:主动在 X 上推荐的多是早期尝鲜者与受影响者(作者社区运营非常投入),沉默的大多数企业级生产反馈并不在这个样本里;
- “最全面”是产品定位语:官网自称 “The most comprehensive authentication framework”,这是营销表述而非第三方评测结论。插件数量多 ≠ 每个插件都达到生产级,尤其是 SAML/SCIM、目录同步这类企业功能,配置与联调成本仍在;
- “加入 Vercel”不等于消失:官方强调会继续保持开源、框架与平台无关,但长期路线图已与 Vercel 产品(Eve、Vercel Connect、Vercel Passport)绑定,社区需要接受”主导方变成了一家商业云厂商”这一事实。
六、优势与局限
优势:
- 真正框架无关:不像 Auth.js 早期那样偏 Next.js,一套配置可跨 Next/Nuxt/SvelteKit/Astro/Hono;
- 数据自持:认证表落在你自己的数据库,契合”不想把认证外包给第三方 SaaS”的诉求;
- 插件覆盖广:从 Passkey、2FA 到组织多租户、SAML/SCIM、API Key,一个框架内闭环;
- 面向 Agent 的前瞻布局:MCP 认证、token exchange、agent 委托切中了 AI 工作流的身份安全缺口。
局限:
- 自持即自负:数据在你库里意味着会话存储、密钥管理、邮件投递、安全补丁升级都要自己运维,并不比接 Clerk/Auth0 省心;
- 企业功能成熟度参差:SSO/SAML/SCIM 可用但生产级打磨、边界 case 仍需验证;
- 治理集中度上升:被 Vercel 收编后,核心路线与一家商业厂商绑定,社区分叉(fork)风险与话语权需长期观察;
- 托管层的定位张力:一边说”大家用它就是为了不外包认证”,一边又卖 Infrastructure 仪表盘,二者的边界未来如何演变尚不明朗。
七、谁该关注
- 新项目选型认证:尤其是跨框架、想把用户数据握在自己手里、需要多租户的中小团队,Better Auth 是当下最值得和 Auth.js、Clerk、Supabase Auth 放在一起对比的选项;
- 做 AI Agent 产品的团队:它的 MCP 认证与 Agent Auth 协议值得跟踪;
- 重度企业 SSO/SCIM 场景:建议先在测试环境完整跑通 SAML 联调再决定迁移;
- 存量 Auth.js 用户:官方已宣布接管,可关注其迁移路径,但短期仍建议按原计划维护、不要贸然切换。